


 Fondo Cero Unificado CNAPP


 API seguras
 Kubernetes seguro
 SIEM
 Secretos seguros


CNAPP unificada de AppSec, CloudSec e AI-Sec con estándares de cumplimiento 45+
Automatizado CNAPP eso trabaja tan duro como tú
Programe una demostración

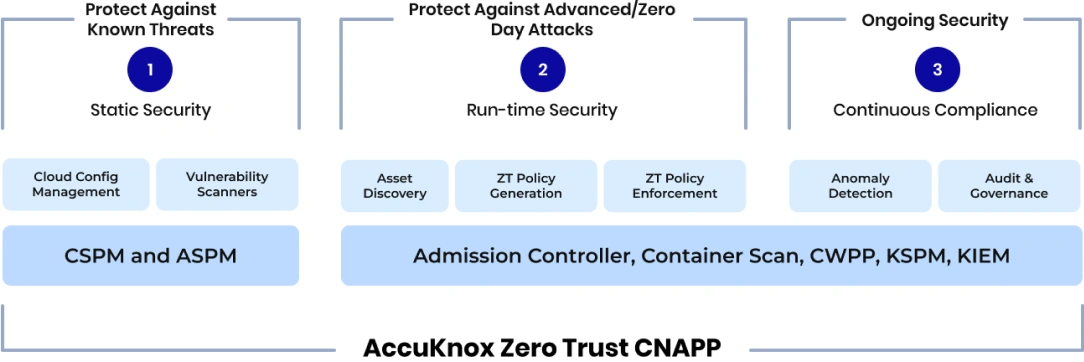
Correlacione la telemetría CSPM/KSPM/CWPP en rutas de ataque, aplique políticas de mínimos privilegios (red, proceso, archivo) y automatice la remediación mediante políticas como código.
Proteja todo en la nube y en las instalaciones con AccuKnox Zero Trust CNAPP

Priorice y solucione configuraciones incorrectas y vulnerabilidades en toda la pila de aplicaciones

Encuentre y solucione riesgos de API mediante el descubrimiento y el inventario de API

Detectar y remediar riesgos de seguridad en configuraciones de infraestructura en la nube

Proteja las aplicaciones y cargas de trabajo nativas de la nube mediante protección en tiempo de ejecución y gestión de vulnerabilidades

Mantenga sus modelos, conjuntos de datos e inferencias de IA a salvo de amenazas

Evaluar y aplicar configuraciones de seguridad en clústeres, espacios de nombres y cargas de trabajo de Kubernetes

MGestionar los procesos de gobernanza, riesgo y cumplimiento mediante la aplicación de políticas y la auditoría automatizada

Detección de amenazas en tiempo real, respuesta a incidentes y monitoreo de eventos de seguridad para entornos de nube


Conceptos básicos de CNAPP
Aprenda los elementos esenciales de CNAPP — unifique ASPM, CSPM, CWPP y KSPM en una sola plataforma. Automatice el cumplimiento, proteja las aplicaciones en la nube y haga cumplir Zero Trust.
Vea este seminario webOfertas de seguridad de Zero Trust CNAPP
Gasoducto CI/CD
Activos protegidos
Soporte GRC en máquinas virtuales, K8 y contenedores
Sus activos sensibles requieren un seguimiento intensivo y un cumplimiento continuo.
Cumplimiento de la carga de trabajo
Cumplimiento de la nube
Cumplimiento de la IA
Los 10 principales casos de uso de CNAPP
1
Seguridad en la nube automatizada de confianza cero
2
Gestión y priorización de vulnerabilidades
3
Seguridad en tiempo de ejecución, microsegmentación
4
Aplicación Firewalling, endurecimiento del núcleo
5
Ruta de detección y auditoría de deriva
6
Diagnóstico y mitigación continuos
7
GRC – CIS, HIPAA, RGPD, SOC2, STIG, MITRE, NIST
8
Cómo proteger cargas de trabajo críticas para la misión, como Vault
9
Cómo proteger los bancos de trabajo de IA como Jupyter Notebooks
10
Ataques de criptojacking y TNTBotinger


Reserva una demostración

¿Por qué AccuKnox CNAPP?
- Un punto de inflexión en la seguridad en la nube, ya que ofrecemos defensa dinámica contra amenazas emergentes
- Empoderamiento de DevSecOps mediante la adopción fácil de seguir de un modelo DevSecOps
- Seguridad multicloud orquestada. Sal de la caja
- Integración con EDR, SIEM, AppSec, SOAR y más.
- Reconocimiento y excelencia: 12 premios y reconocimientos como testimonio de la destreza en seguridad
- Flexibilidad e implementación confiable con instalaciones locales o a través de SaaS, lo que admite diversas cargas de trabajo
- Análisis de código estático
- Análisis de la composición del software
- Escaneo secreto
- Seguridad de API
- Escaneo de vulnerabilidades
- Priorización de riesgos
- Escaneo secreto
- Cumplimiento de contenedores
- Evaluación de la configuración de activos / cuentas en la nube
- Evaluación comparativa de la CEI
- Análisis del comportamiento de la aplicación
- Endurecimiento de la carga de trabajo
- FIM, cumplimiento
- Política de confianza cero
- Microsegmentación de red
Precios de CNAPP
AccuKnox es una plataforma de seguridad nativa Zero Trust Cloud impulsada por Gen-AI que brinda seguridad integral para implementaciones en la nube pública y privada.
Nuestros diferenciadores CNAPP únicos
| Características |  |
 |
 |
 |
 |
|---|---|---|---|---|---|
| Cobertura integral del CNAPP |  |
|
 |
|
|
| CNCF Led de código abierto | |
|
|
|
|
| Detección y respuesta continua | |
|
|
|
|
| Detección continua y mitigación en línea | |
|
|
|
|
| Soporte para entornos locales con espacios de aire | |
|
|
|
|
| ASPM | |
|
|
|
|
| Detección de deriva y línea base personalizada | |
|
|
|
|
| Descubrimiento automático del comportamiento de la aplicación | |
|
|
|
|
| Microsegmentación de red | |
|
|
|
|
| Topología de red y monitoreo continuo | |
|
|
|
|
| Ejecución de contenedores y prevención de deriva | |
|
|
|
|
| Seguridad 5G, Edge e IoT | |
|
|
|
|
Mantenerse a la vanguardia de todos los titulares heredados

Con la confianza de innovadores globales

Recorrido por los productos de CNAPP
Guía de la plataforma CNAPP: qué incluye una plataforma de protección de aplicaciones nativa de la nube
Temas de la guía
Explore todo lo que necesita saber sobre las plataformas de protección de aplicaciones nativas de la nube (CNAPP), por qué son importantes, cómo funcionan y cómo AccuKnox le ayuda a mantenerse seguro en los complejos entornos de nube actuales.
¿qué es un ¿CNAPP?
A Plataforma de protección de aplicaciones nativa de la nube (CNAPP) es una solución de seguridad todo en uno diseñada para proteger las aplicaciones nativas de la nube durante todo su ciclo de vida, desde el desarrollo hasta la producción.
En lugar de depender de herramientas desconectadas, CNAPP consolida la visibilidad, el cumplimiento, la protección de la carga de trabajo, la gestión de identidad y el control de la postura en una única plataforma. Está diseñado para la forma en que las empresas modernas utilizan la nube a escala, en entornos híbridos y de múltiples nubes, y a menudo con arquitecturas en contenedores y sin servidor.
Componentes principales de a CNAPP
Un CNAPP robusto combina múltiples módulos de seguridad críticos:
-
Gestión de posturas de seguridad en la nube (CSPM):
Escanea continuamente su nube en busca de configuraciones incorrectas, violaciones de cumplimiento y exposiciones a riesgos. -
Plataforma de protección de carga de trabajo en la nube (CWPP):
Protege cargas de trabajoya sea que se ejecuten en máquinas virtuales, contenedores o sin servidor– en tiempo de ejecución utilizando una visibilidad profunda a nivel de proceso. -
Gestión de posturas de seguridad de Kubernetes (KSPM):
Protege sus entornos de Kubernetes monitoreando configuraciones, riesgos a nivel de clúster y anomalías de tiempo de ejecución.
Al integrar estas capas, un CNAPP proporciona seguridad en la nube completa, eliminando la fatiga de alertas y los puntos ciegos que pueden ocurrir al hacer malabarismos con múltiples herramientas puntuales.
Componentes y funciones de seguridad de CNAPP
| Componente | Área de enfoque | Funciones clave | Adecuado para |
| CSPM | Configuración de la nube | Detección de mala configuración, Auditoría de cumplimiento | SecOps, arquitectos de la nube |
| CWPP | Protección de la carga de trabajo | Detección de amenazas en tiempo de ejecución, Escaneo de vulnerabilidades | Equipos de DevOps y AppSec |
| KSPM | Postura de Kubernetes | Endurecimiento de conglomerados, análisis RBAC | Ingenieros de plataforma, administradores de K8s |
| ASPM | Postura de seguridad de la aplicación | Priorización de riesgos de aplicaciones, visibilidad de código a nube, flujos de trabajo de remediación | AppSec, DevSecOps |
| CDR | Detección y respuesta a la nube | Detección de amenazas, investigación, flujos de trabajo de respuesta | Equipos SOC, equipos de seguridad en la nube |
| Seguridad de la IA | Protección AI/ML y LLM | Firewall rápido, protección de modelos, detección y respuesta de IA, monitoreo de configuración incorrecta de IA | Seguridad de IA, equipos de plataforma ML |
CNAPP para seguridad de IA y cargas de trabajo LLM
A medida que las organizaciones se despliegan LLM, agentes de IA, canales de modelos y bancos de trabajo de IA, CNAPP se está expandiendo más allá de la seguridad tradicional en la nube. Los equipos de seguridad ahora necesitan visibilidad Activos de IA, interfaces de modelos, indicaciones, conjuntos de datos, rutas de inferencia y configuraciones incorrectas específicas de IA junto con los riesgos de la nube y Kubernetes.
AccuKnox amplía la cobertura de CNAPP con controles centrados en IA como:
- Capacidades inmediatas del firewall
- Equipo rojo para entornos LLM/ML
- Detección y respuesta de IA (AI-DR)
- Seguridad para fábricas de IA e inventario de IA en nube híbrida
- Seguridad del Protocolo de contexto del modelo (MCP)
- Seguridad de IA activa y monitoreo de configuración incorrecta de la nube de IA
Esto ayuda a las organizaciones a unificar CloudSec, AppSec, WorkloadSec, seguridad de API y seguridad de IA en un flujo de trabajo operativo.
Por qué las empresas se están mudando a CNAPP
Los entornos de nube actuales son complejos y cambian rápidamente. Los equipos de seguridad se enfrentan a:
- Desviación de configuración constante
- Superficies de ataque en crecimiento
- Identidades sobrepermitidas
- Conjuntos de herramientas fragmentados y alertas desconectadas
CNAPP resuelve estos problemas mediante la entrega Visibilidad de seguridad de extremo a extremo, priorización de riesgos y aplicación automatizada, diseñada para entornos híbridos y de múltiples nubes. Permite a DevOps y SecOps trabajar en colaboración sin ralentizar la innovación.
¿Por qué AccuKnox CNAPP?
AccuKnox lleva CNAPP al siguiente nivel combinando Principios de confianza cero con telemetría avanzada de código abierto. Así es como somos diferentes:
- Aplicación de políticas de confianza cero en tiempo de ejecución mediante KubeArmor y eBPF
- Soporte integrado para CSPM, CWPP, CSNS, KSPM—, todos estrechamente integrados
- Opciones de implementación sin agentes y basadas en agentes para cualquier entorno
- Admite nube pública, nube privada e infraestructura con espacios de aire
-
La base de código abierto le brinda transparencia y flexibilidad
Ya sea que sea una startup nativa de la nube o una empresa regulada, AccuKnox le ayuda a proteger su nube con precisión y control.
Primeros pasos con CNAPP
¿No estás seguro por dónde empezar? Así es como puedes comenzar tu viaje en CNAPP:
- Evalúe su postura actual de seguridad en la nube
Identifique brechas en visibilidad, protección de carga de trabajo y permisos. - Explora la plataforma unificada de AccuKnox
Vea cómo CSPM, CWPP, CSNS y KSPM trabajan juntos en una interfaz. - Implementar con flexibilidad
Elija la aplicación sin agentes o dentro del kernel según sus necesidades. - Implementar políticas de tiempo de ejecución de Zero Trust
Detecta y bloquea automáticamente comportamientos no autorizados en tiempo real. - Monitorear, auditar y mejorar continuamente
Utilice análisis enriquecidos y paneles de cumplimiento para hacer evolucionar su seguridad con el tiempo.
Casos de uso de CNAPP
- Proteger entornos multinube (AWS, Azure, GCP)
- Contenedores seguros, clústeres de Kubernetes y máquinas virtuales
- Aplicar el acceso con mínimos privilegios en todos los roles de IAM
- Cumpla con estándares de cumplimiento como SOC 2, HIPAA y PCI-DSS
- Monitorizar y bloquear ataques de día cero en tiempo de ejecución
- Cargas de trabajo seguras de IA/ML, canalizaciones de modelos y aplicaciones LLM
¿Listo para profundizar más?


Preguntas frecuentes sobre el CNAPP
AccuKnox se diferencia a través de su base de código abierto CNCF (KubeArmor), protección de tiempo de ejecución basada en eBPF y soporte para implementaciones con espacios de aire—capacidades de las que carecen muchos proveedores heredados.
Habilite la evaluación continua de la postura frente a CIS Kubernetes Benchmarks y establezca controladores de admisión para bloquear cargas de trabajo que no cumplan con las normas. Un CNAPP con soporte nativo de Kubernetes automatiza estos controles a través de la política como código.
Considere el valor total: consolidación de soluciones de 4 a 6 puntos, MTTR reducido, ahorros en auditorías de cumplimiento y ROI de prevención de infracciones. AccuKnox proporciona cotizaciones personalizadas basadas en su entorno específico.
Para el tiempo de ejecución, las soluciones implementan agentes livianos o utilizan escaneo sin agentes a través de API en la nube para monitorear EKS, AKS, GKE y clústeres autoadministrados. Las integraciones empresariales se extienden a las plataformas SIEM, de emisión de billetes y SOAR. AccuKnox admite implementaciones basadas y sin agentes con integraciones nativas en las principales plataformas de nube.
AccuKnox los pone en práctica mediante la generación automatizada de políticas de confianza cero, la aplicación en tiempo de ejecución a través de KubeArmor y el monitoreo continuo del cumplimiento.
AccuKnox aborda todos los criterios con capacidades únicas como el descubrimiento automático del comportamiento de la aplicación y soporte de seguridad 5G/Edge/IoT.
AccuKnox aborda las brechas en ambos: liderazgo de CNCF a través de KubeArmor, detección continua con mitigación en línea, cobertura integral de CNAPP que incluye ASPM y soporte ambiental completo con espacios de aire.
Para múltiples nubes, garantice políticas consistentes en EKS, AKS, GKE y Kubernetes local. AccuKnox los ofrece a través de su CNAPP integrado con soporte nativo para cargas de trabajo en contenedores, máquinas virtuales y sin servidor.
AccuKnox proporciona seguridad multinube validada con opciones de implementación que incluyen SaaS hiperescalador, instalaciones locales e instalaciones con espacios de aire.
Obtenga un recorrido EN VIVO
¿Listo para una evaluación de seguridad personalizada?
“La elección de AccuKnox fue impulsada por el uso novedoso de tecnologías eBPF y LSM por parte de KubeArmor de código abierto, que brinda seguridad en tiempo de ejecución”

Golán Ben-Oni
Director de información
“En Prudent, abogamos por una metodología integral de extremo a extremo en seguridad de aplicaciones y en la nube. AccuKnox se destacó en todas las áreas en nuestra evaluación en profundidad.”

Manoj Kern
CIO
“Tible se compromete a brindar seguridad, cumplimiento y gobernanza integrales para todas sus partes interesadas”

El auge de Merijn
Director General