


 Fondo Cero Unificado CNAPP


 API seguras
 Kubernetes seguro
 SIEM
 Secretos seguros


¿Cansado de la arquitectura compleja de Kubernetes?
Explora simple Seguridad de Kuberentes Que previene ataques desconocidos
Programe una demostraciónSolución de seguridad robusta de Kubernetes diseñada para implementación empresarial
Proteja los grupos, contenedores y cápsulas contra posibles amenazas
Kubernetes se ha convertido en el estándar de facto para la orquestación de contenedores, y más del 78% de las organizaciones lo utilizan. Sin embargo, proteger los entornos de Kubernetes sigue siendo un desafío clave:
- Más del 62 % de las implementaciones de Kubernetes están gravemente mal configuradas o no son seguras
- Los principales riesgos de seguridad incluyen configuraciones incorrectas, contenedores vulnerables y amenazas internas
AccuKnox ofrece una solución de seguridad de Kubernetes fácil de usar, especialmente diseñada para protección en tiempo de ejecución, detección de amenazas y cumplimiento. Los contenedores tienen una gran superficie de ataque y las vulnerabilidades en las implementaciones de Kubernetes pueden provocar graves violaciones de datos, interrupciones y problemas de cumplimiento.
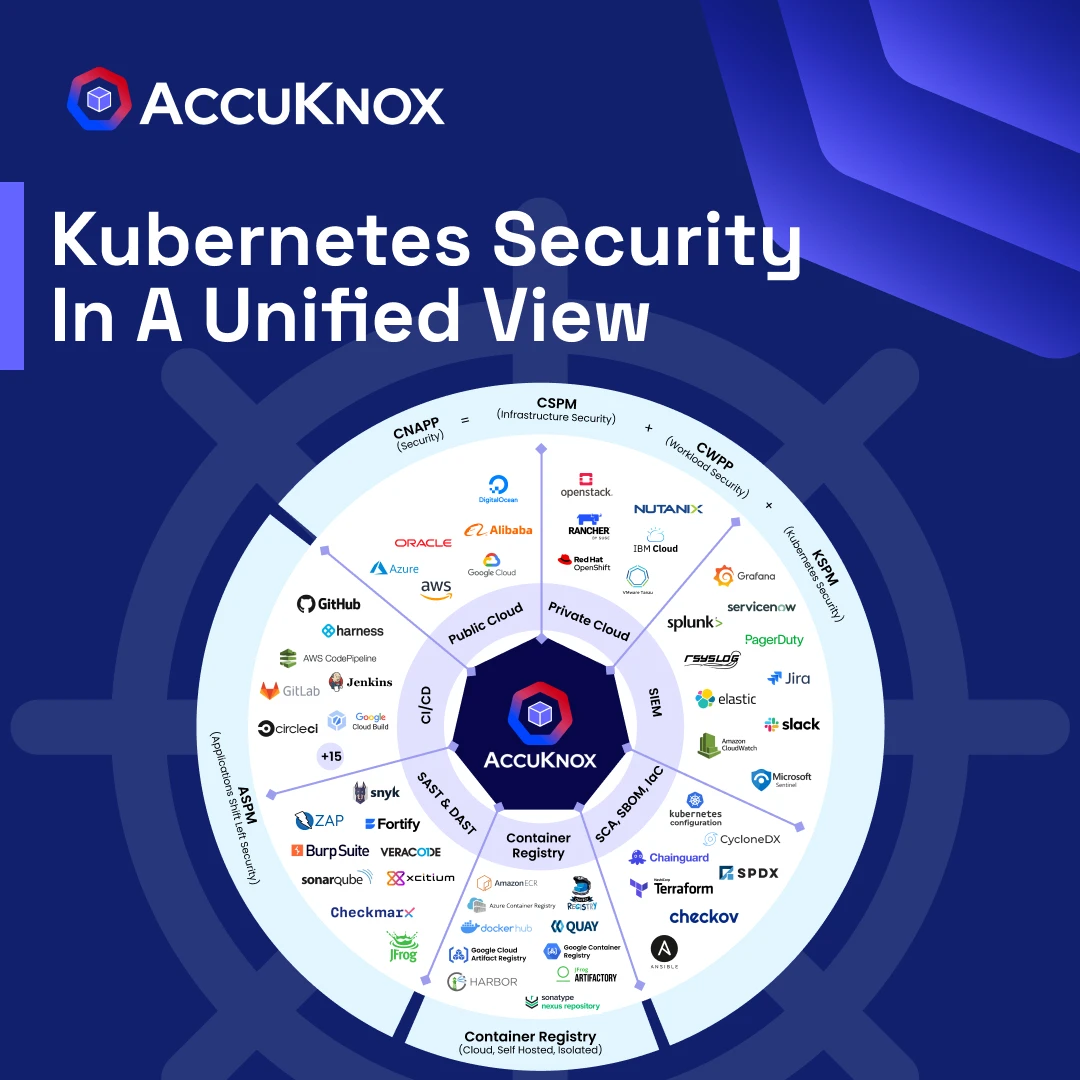
Nuestro Plataforma de protección de aplicaciones nativa de la nube (CNAPP) es una solución de seguridad de Kubernetes lista para empresas para gestionar estos riesgos. Con capacidades como barandillas en tiempo de ejecución, detección de anomalías y respuesta automatizada, AccuKnox previene amenazas, detecta actividades sospechosas y permite una respuesta rápida a incidentes.


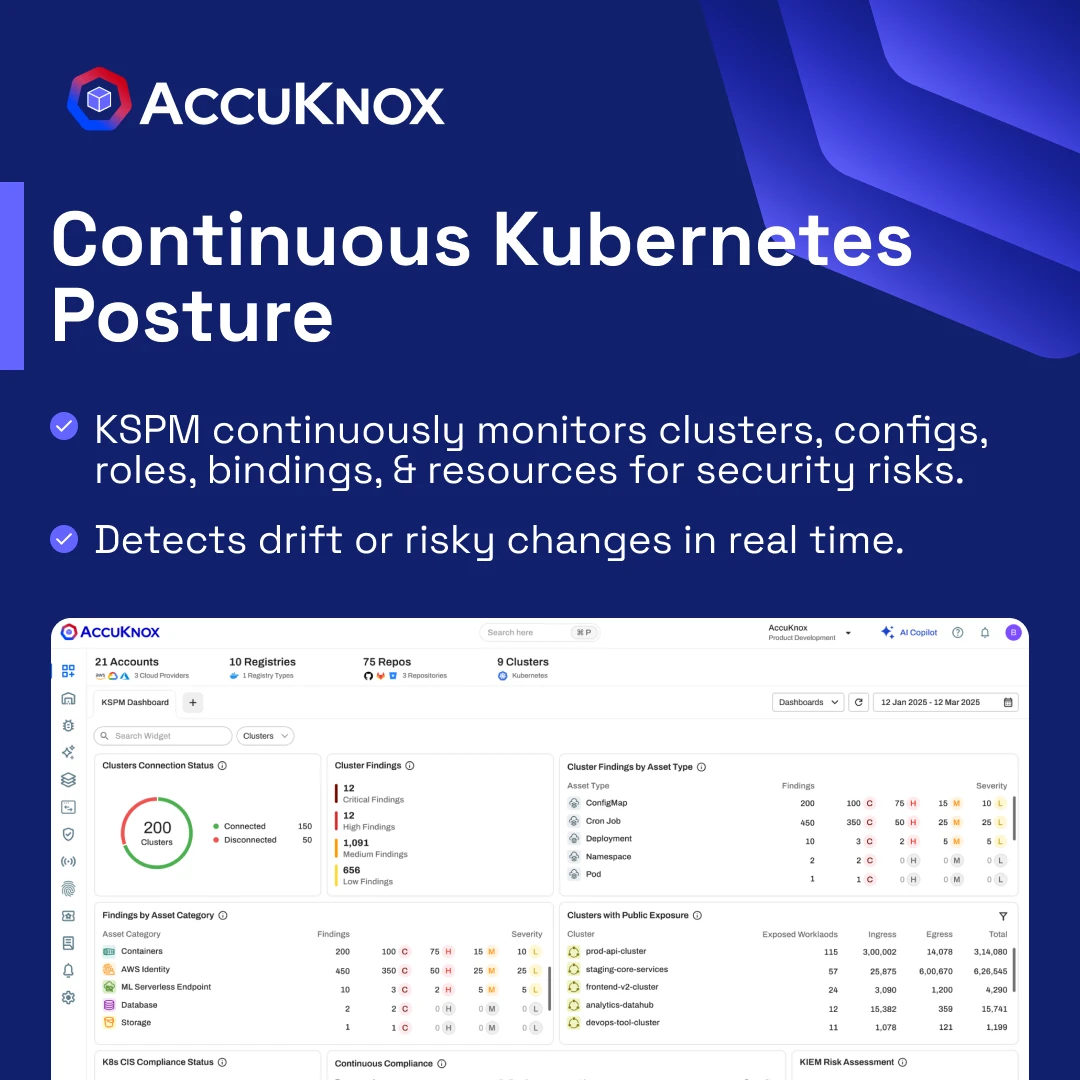
Gestión de posturas de seguridad K8s
Integración: Sin agente, modo CronJob

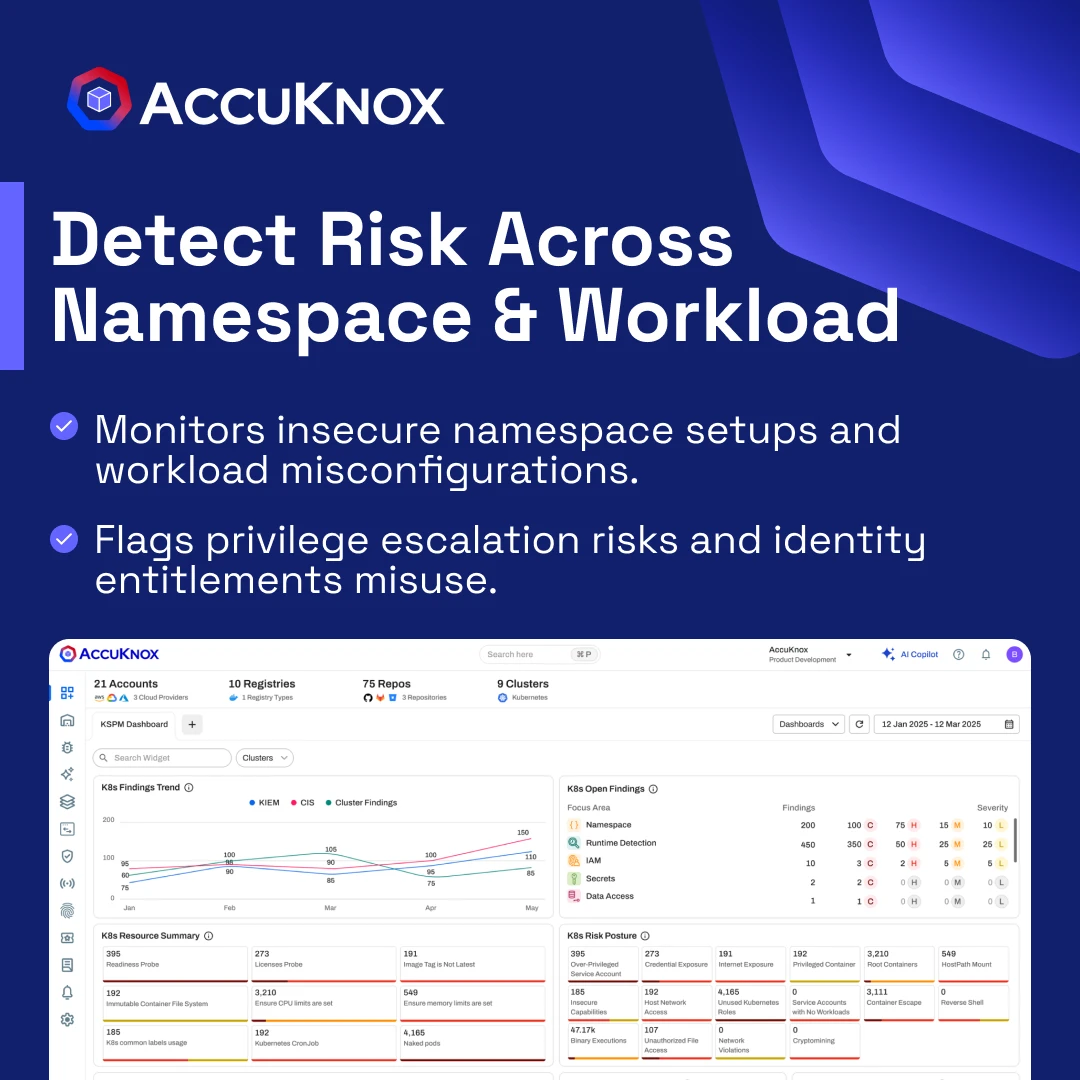
Detección de configuración incorrecta de K8s
Identifica y marca configuraciones de seguridad incorrectas en su configuración de Kubernetes.

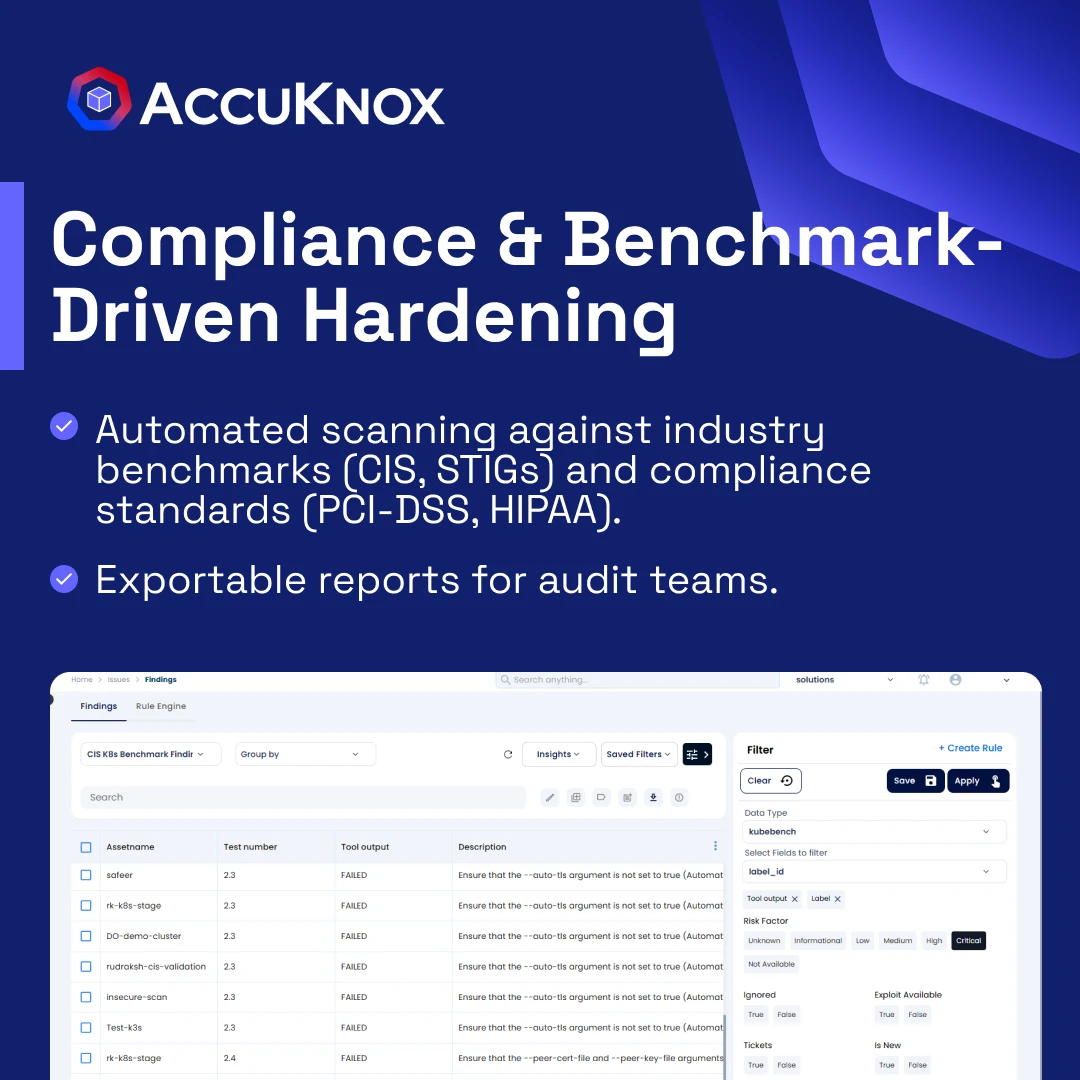
Puntos de referencia CIS/STIG de K8
Escanea e informa el cumplimiento de los puntos de referencia CIS y STIG estándar de la industria.

Soporte del controlador de admisión
Proporciona soporte para Pod Security Admission (PSA) y controla la implementación de imágenes de contenedores.

Evaluación de riesgos de seguridad de K8s
Evalúa y prioriza los riesgos de seguridad en todos sus recursos de Kubernetes.

Identidades y derechos de K8s
Administra cuentas de servicio no utilizadas y revoca permisos excesivos.

K8TLS (Postura TLS)
Hace cumplir las mejores prácticas de TLS y certificación con nuestra herramienta interna.

Seguridad en tiempo de ejecución
Integración: Basado en agentes (sensores eBPF)

Kubernetes, contenedores, máquinas virtuales, Baremetal
Ofrece seguridad unificada en diversos entornos, desde K8 hasta metal desnudo.

Endurecimiento de la carga de trabajo
Ofrece FIM, protección contra malware y protege activos confidenciales como certificados raíz.

Microsegmentación de la red K8s
Descubre y sugiere automáticamente políticas de red para entrada y salida.

Monitoreo del comportamiento de las aplicaciones
Monitorea la actividad de archivos, procesos y redes con gráficos de red de carga de trabajo.

Política de confianza cero
Implementa Zero Trust Network Access (ZTNA) y listas blancas de procesos.

Remediación automática, mitigación preventiva
Responde automáticamente a las amenazas y mitiga preventivamente posibles ataques.
Desafíos clave de seguridad de Kubernetes que enfrentan las organizaciones
- Seguridad de la red
- Identidad y acceso
- Aseguramiento de contenedores
- Monitoreo y detección
Seguridad de la red
La topología de red plana y la asignación dinámica de direcciones IP hacen que la segmentación de la red sea muy compleja. Cualquier pod comprometido puede aprovechar esto para acceder lateralmente a otros pods/nodos.
- Nodos, pods y servicios no aislados
- El malware Cryptojacking podría propagarse entre pods para minar criptomonedas.
- Falta de segmentación de la red y controles de acceso


¿estás convencido? Da el siguiente paso
Prevenga, detecte y responda para proteger cada segundo sin problemas en su infraestructura de nube.
Plataforma de seguridad Kubernetes Zero Trust
AccuKnox permite un enfoque de confianza cero dentro de los entornos de Kubernetes con sus soluciones patentadas:
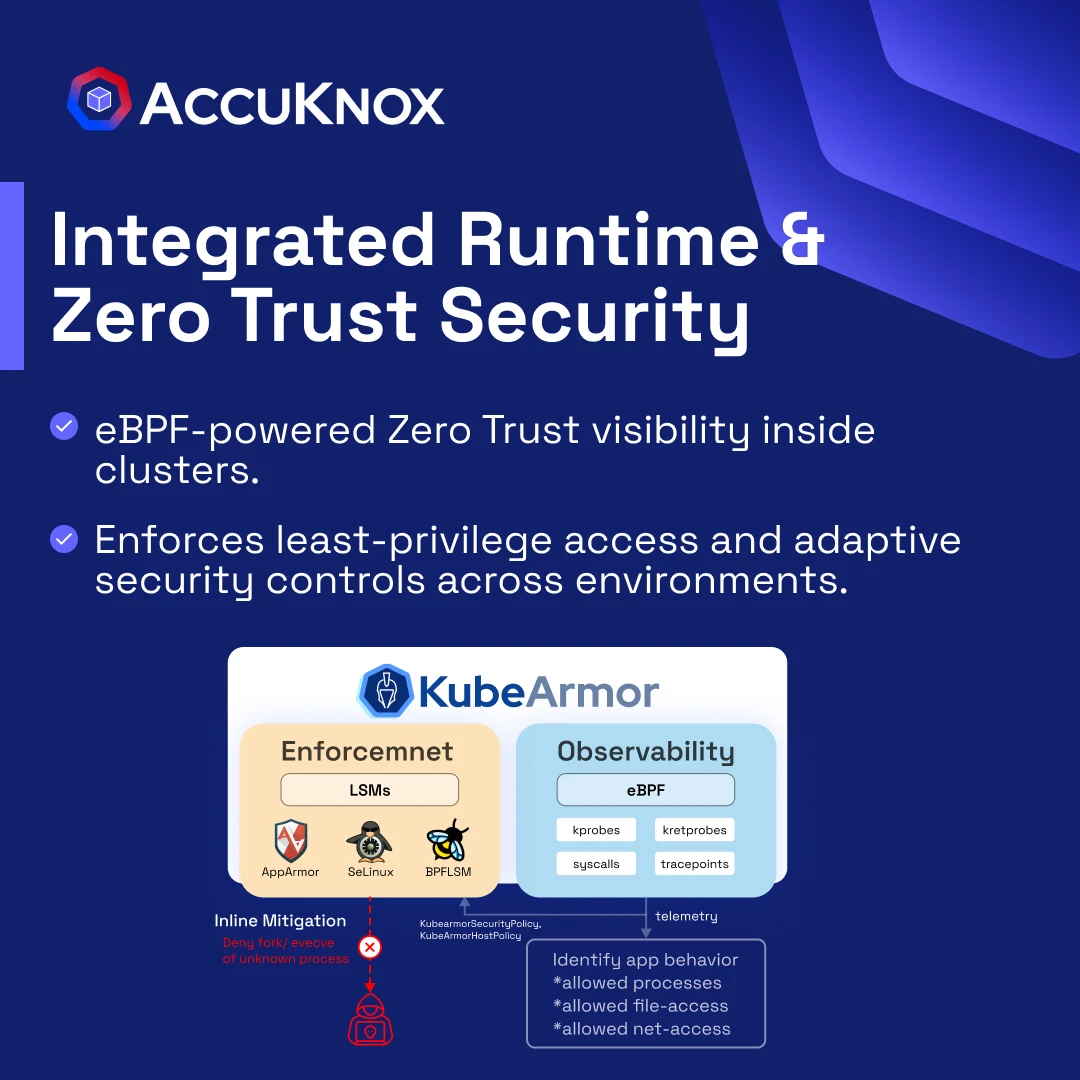
- Barandillas de protección en tiempo de ejecución: Las políticas a nivel de sistema restringen las actividades de los contenedores evitando ataques como fugas, criptojacking, procesos ocultos, etc. El aprendizaje automático detecta anomalías que señalan amenazas.
- Respuesta al incidente: Las respuestas automatizadas, como matar procesos, poner en cuarentena cápsulas, etc., contienen instantáneamente amenazas que minimizan el radio de explosión. Los registros de auditoría detallados aceleran las investigaciones forenses.
- Informes de cumplimiento: Las plantillas prediseñadas asignan controles a estándares como PCI, HIPAA, etc. para simplificar las auditorías. Los informes demuestran el cumplimiento a los reguladores.
AccuKnox protege las implementaciones de Kubernetes con:
- Restringir contenedores: Establecer políticas a nivel de sistema para restringir las actividades de los contenedores
- Hacer cumplir la seguridad: Aplicación en tiempo de ejecución de controles de grano fino
- Detectar amenazas: Aprendizaje automático para detectar anomalías y amenazas
- Responda rápidamente: Activa automáticamente las respuestas a incidentes de seguridad
- Simplificar la complejidad: Barandillas de alto nivel fáciles de definir
¿Cómo ayuda esto a su organización?
- Prevenir ataques antes de que ocurran
- Hacer cumplir la seguridad: Aplicación en tiempo de ejecución de controles detallados
- Detectar amenazas tempranas
- Responder instantáneamente a los incidentes
- Probar Cumplimiento de informes


Hable con expertos en seguridad
¿Está listo para proteger sus activos sensibles en la nube?
Capacidades clave de AccuKnox para proteger Kubernetes (K8)
Barandillas de protección en tiempo de ejecución
| Tipo de política | Descripción |
|---|---|
| Políticas de llamadas al sistema | Permitir/bloquear ejecución, chroot, pivot_root, ptrace, etc. |
| Políticas de control de E/S | Permitir/bloquear lectura, escritura, mmap en archivos, directorios, sockets, tuberías, etc. |
| Políticas de control de red | Permitir/bloquear conexión, escuchar, aceptar en IP, puerto, protocolo |
Detección de amenazas
- Detecta actividades maliciosas como escaladas de privilegios, intentos de fuga, minería de criptomonedas, procesos ocultos, etc.
- Activa respuestas automáticas como alertas, procesos de eliminación, cápsulas en cuarentena, etc.
Cumplimiento y ciencia forense
- Registros de auditoría detallados para investigaciones forenses
- Mapea registros al marco MITRE ATT&CK
- Simplifica la presentación de informes de cumplimiento

AccuKnox ofrece la forma más sencilla de obtener seguridad de nivel empresarial para Kubernetes
- Solución especialmente diseñada: Para proteger los entornos de Kubernetes, utilice tecnología de microsegmentación patentada y primitivas de Linux para lograr visibilidad y control integrales sobre las actividades de los contenedores.
- Flujo simple de DevSecOps: AccuKnox CNAPP se integra con construcciones de Kubernetes para una fácil implementación y administración, ofreciendo plantillas prediseñadas para posturas de seguridad y paneles intuitivos para que los equipos de DevOps administren políticas y respondan a amenazas.
- Proactivo y eficiente: Protección ultrarrápida en entornos de producción, que requiere cambios mínimos en las aplicaciones o la infraestructura y ofrece protección en tiempo de ejecución en 50 microservicios en menos de 1 hora.
- Comprobaciones de cumplimiento: Simplificó el cumplimiento de los puntos de referencia PCI-DSS, HIPAA y CIS al proporcionar informes prediseñados y registros de auditoría detallados, reduciendo el esfuerzo de auditoría y garantizando el cumplimiento de herramientas externas.
- Con la confianza de los líderes de la industria: Garantía de seguridad 24×7 con protección continua en tiempo de ejecución, modelos de comportamiento adaptativos, actualizaciones de mantenimiento y soporte empresarial, lo que garantiza la tranquilidad de las aplicaciones y la infraestructura en evolución.

Harden Kubernetes con comprobaciones CIS, control de admisión, privilegios mínimos a nivel de pod (llamadas al sistema, red, archivo) y interruptores de apagado en tiempo de ejecución.
Con la confianza de innovadores globales

Plataforma KSPM: Guía completa
Temas de la guía
Explore cómo Kubernetes Security Posture Management (KSPM) ayuda a proteger sus cargas de trabajo en contenedores. Descubra cómo AccuKnox protege sus clústeres detectando configuraciones incorrectas, imponiendo el cumplimiento y habilitando la observabilidad en tiempo de ejecución para los equipos de DevOps modernos.
¿qué es KSPM?
Kubernetes Security Posture Management (KSPM) está diseñado para ayudar a los equipos a administrar y proteger los entornos de Kubernetes escaneando continuamente configuraciones de clúster, cargas de trabajo y políticas RBAC. Garantiza que sus clústeres K8S sean compatibles, reforzados y protegidos —ya sea implementados en la nube, en las instalaciones locales o en el borde.
A medida que crece la adopción de Kubernetes, también crecen sus riesgos. Desde paneles expuestos hasta cuentas de servicio con permisos excesivos, KSPM lo ayuda a mantenerse a la vanguardia al brindarle información y controles en tiempo real que van más allá del escaneo de seguridad básico.
Por qué KSPM es importante hoy
Kubernetes brinda a los equipos velocidad y flexibilidad, pero también introduce complejidad. Los equipos de seguridad se enfrentan a:
- Roles y espacios de nombres de clústeres mal configurados
- Permisos excesivos (problemas de RBAC)
- Cargas de trabajo y rutas de red no seguras
- Visibilidad limitada en cápsulas dinámicas y de corta duración
Sin una forma centralizada de monitorear y gestionar la postura de seguridad, los riesgos pueden pasar desapercibidos. KSPM aporta claridad y control a su estrategia de seguridad de contenedores.
AccuKnox KSPM: Capacidades clave
✅ Endurecimiento del cúmulo
Escanee automáticamente clústeres de Kubernetes según puntos de referencia de la industria (CIS, NSA, etc.) y fortalezca su infraestructura con remediaciones guiadas.
✅ Visualización RBAC y detección de deriva
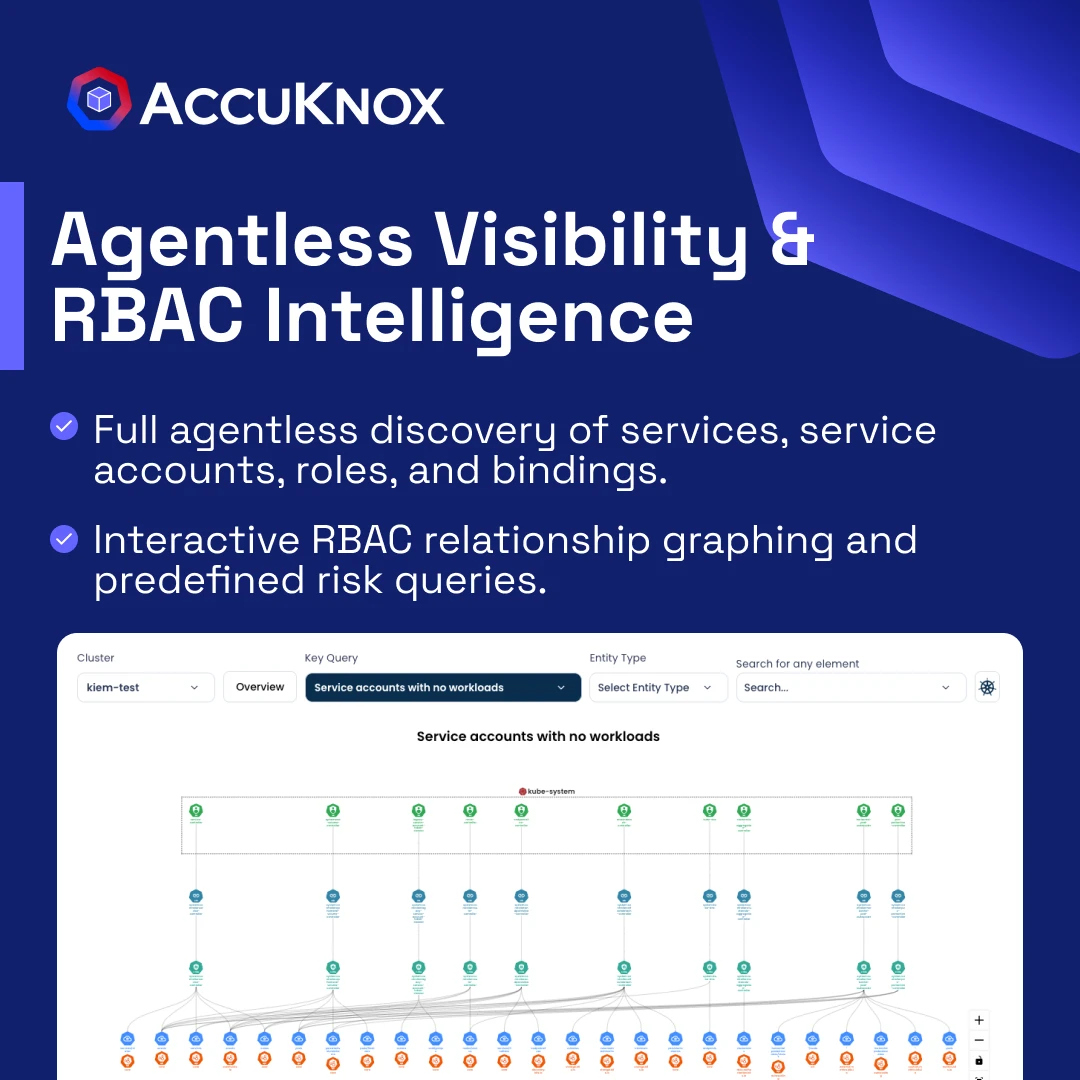
Visualice los controles de acceso basados en roles (RBAC) e identifique roles con exceso de permisos. Los permisos de seguimiento varían en tiempo real.
✅ Seguridad de espacios de nombres y carga de trabajo
Supervise cómo se comportan las cargas de trabajo en todos los espacios de nombres. Detecta configuraciones inseguras, privilegios excesivos y actividad de tiempo de ejecución sospechosa.
✅ Mapeo e informes de cumplimiento
Verifique instantáneamente sus entornos de Kubernetes con mandatos de cumplimiento como SOC 2, PCI-DSS, HIPAA y más. Exportar informes para equipos de auditoría.
✅ Contexto de tiempo de ejecución + Política como código
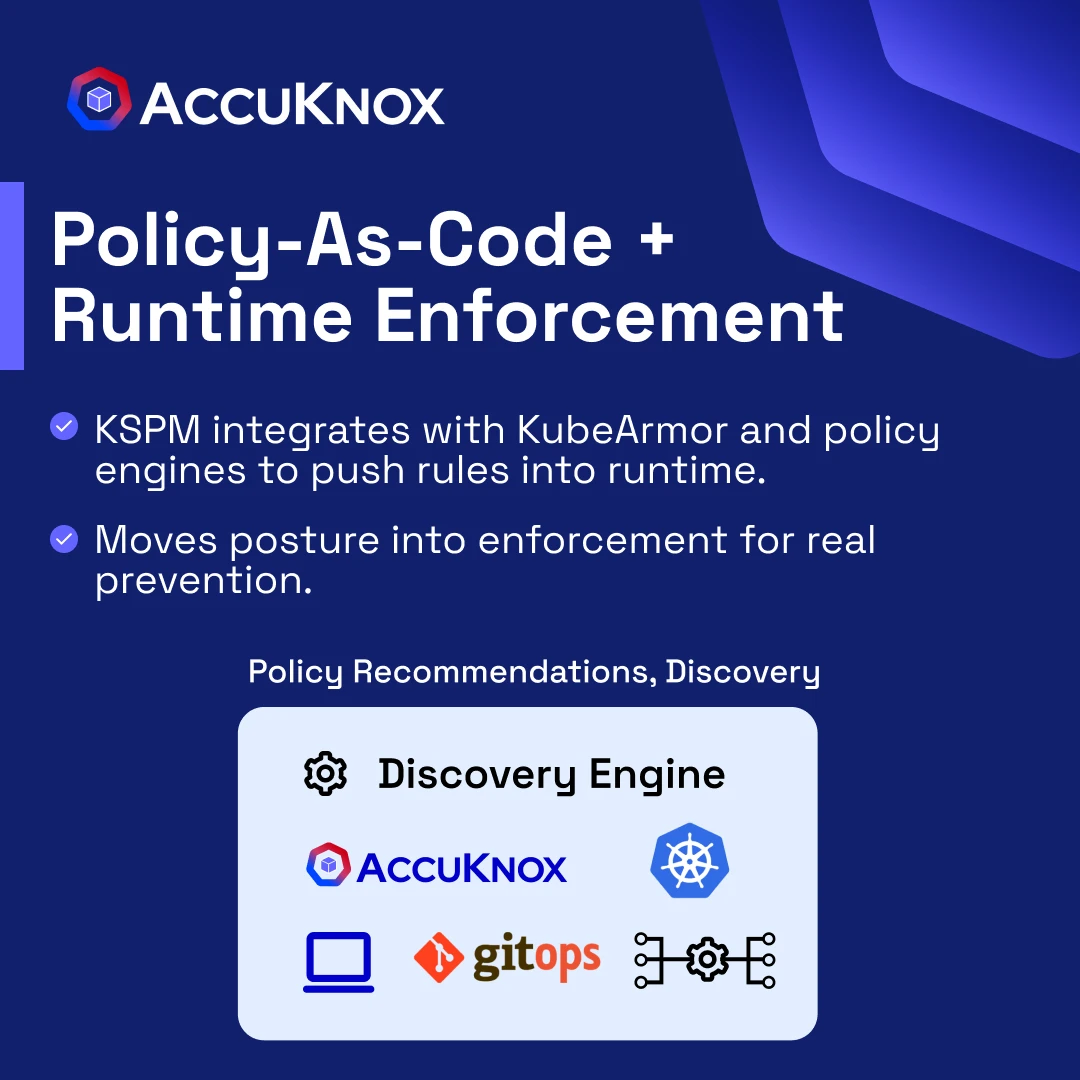
Vaya más allá de los controles de postura. Integre con KubeArmor para hacer cumplir las políticas en tiempo de ejecución y detener las amenazas antes de que se intensifiquen.
Por qué AccuKnox KSPM es diferente
A diferencia de las herramientas de escaneo básicas, AccuKnox KSPM combina información sobre la postura estática con la aplicación del tiempo de ejecución. Esto es lo que lo hace destacar:
- Creado para una confianza cero: Imponga el acceso con mínimos privilegios en todos sus clústeres utilizando visibilidad impulsada por eBPF
- Listo para múltiples nubes y bordes: Ya sea que esté utilizando EKS, AKS, GKE o clústeres de metal desnudo, AccuKnox adapta
- Desarrollado por código abierto: Respaldado por KubeArmor y otros proyectos nativos de CNCF para lograr transparencia y flexibilidad
- Opciones sin agente + basadas en agente: Implemente de la manera que funcione mejor para su infraestructura
AccuKnox ofrece a los equipos de plataforma todo lo que necesitan para proteger Kubernetes, sin ralentizar la innovación.
Cómo empezar a utilizar KSPM
- Conecta tus clusters (AKS, EKS, GKE, local, edge)
- Escanear y evaluar la postura basado en puntos de referencia de la industria
- Visualice los roles de RBAC y corregir configuraciones incorrectas
- Definir y hacer cumplir políticas de tiempo de ejecución usando KubeArmor
- Vigile continuamente las derivas y violaciones de cumplimiento
Casos de uso de KSPM
- Clústeres seguros de Kubernetes que se ejecutan en AWS, Azure o GCP
- Identificar y solucionar cargas de trabajo inseguras y asignaciones de roles
- Configuraciones de clúster Harden para reducir la superficie de ataque
- Lograr el cumplimiento en entornos de múltiples clústeres
- Detectar deriva y actividad sospechosa en tiempo de ejecución
¿Listo para profundizar más?
👉 Explora la plataforma AccuKnox KSPM
📅 Programe una demostración gratuita
📖 Lea la guía completa sobre KSPM
Preguntas frecuentes sobre seguridad de Kubernetes
1. Los contextos de seguridad interna se definen dentro de la cápsula o contenedor.
2. Los contextos de seguridad externos se definen fuera de la cápsula o contenedor.1
2. Endurecimiento del sistema operativo host.
3. Las imágenes del contenedor base ayudan a reducir la superficie de ataque.
4. Endurece sus clústeres de Kubernetes.
5. Integración de herramientas de seguridad en clústeres de Kubernetes.
Usando imágenes inseguras.
Configuración incorrecta de contenedores y Kubernetes.
Comunicación desprotegida entre contenedores.
Vulnerabilidades como el escape de contenedores en el entorno de ejecución CRI-O.
Active o configure el acceso con privilegios mínimos a los secretos para las reglas RBAC.
Limite el acceso a ciertos contenedores en secreto.
Considere proveedores de tiendas secretas de terceros.