


 CNAPP Unificado de Cero Confianza


 API seguras
 Kubernetes seguro
 SIEM
 Secretos seguros


Mythos encuentra el error. AccuKnox detiene el exploit.
El descubrimiento está resuelto. Lo que funciona en producción no lo es. AccuKnox es la capa de tiempo de ejecución que cierra la brecha.
Programe una demostración
Qué maneja Mythos y dónde termina.
El Proyecto Glasswing de Anthropic ha sacado a la luz miles de vulnerabilidades graves, incluidas fallas que pasaron desapercibidas durante 17 a 27 años.
Qué hace Mythos
Descubrimiento, a escala de IA.
- Analiza de forma autónoma el código fuente a escala en sistemas operativos, OSS y motores de navegador.
- Supervisa miles de días cero, incluidas fallas ocultas en el código durante décadas.
- Informa la gravedad técnica de cada falla de forma aislada.
- Perjudica el software fundamental para cada consumidor posterior.
- Integrado en los flujos de trabajo de seguridad de AWS, Microsoft y Linux Foundation.
Lo que Mythos no hace
Accesibilidad, aplicación y gobernanza en tiempo de ejecución.
- Le indicará qué CVE están realmente cargados y ejecutándose en sus cargas de trabajo en vivo.
- Detenga a un atacante una vez que se haya explotado una falla en producción.
- Goberne los agentes de IA (Claude, servidores MCP, OpenClaw) que se ejecutan dentro de su entorno.
- Califique la accesibilidad en función de la exposición a Internet, el radio de explosión o los controles de compensación.
- Cierre la ventana de explotación de siete días entre la divulgación y el parche.
La explotación ahora precede al parcheo en ~7 días/promedio
M-Trends 2026 informa un tiempo medio de explotación de siete días negativos. En promedio, la explotación ya está en marcha una semana antes de que una vulnerabilidad se revele públicamente. Un descubrimiento más rápido amplía esa ventana, pero no la cierra.
DÍA -7
Comienza la explotación
DÍA 0
CVE divulgado
DÍA 7+
Parche desplegado
Fuente: M-Trends 2026 (Mandiant), análisis de divulgación para explotación de Google Cloud. La aplicación del tiempo de ejecución en el kernel es el único control activo durante esta ventana.
CONTEXTO, no volumen, es el nuevo cuello de botella
La mayoría de los paquetes instalados nunca se ejecutan en tiempo de ejecución. Esto hace que la mayoría de los CVE informados por el escáner sean ruido de baja prioridad que consume ancho de banda del equipo de seguridad sin reducir el riesgo real.
22K → 1,5K
Los CVE de los contenedores se filtraron hasta obtener hallazgos demostrablemente alcanzables mediante la verificación de tiempo de ejecución de AccuKnox.
95%
Reducción de la sobrecarga de CPU debido a la agregación patentada de eBPF en el kernel, en comparación con los agentes de espacio de usuario tradicionales.
85%
Reducción de ruido de alerta reportada por clientes empresariales que reemplazan el CNAPP heredado con AccuKnox.
−7 zile
Tiempo medio de explotación en relación con la divulgación. La capa de tiempo de ejecución es su único control aquí.

Lo que sucede después de que Mythos encuentra el error
Los mitos surgieron durante miles de días cero, algunos de ellos latentes durante 17 a 27 años. Encontrarlos es el primer paso. Vea cómo AccuKnox verifica cuáles se cargan en tiempo de ejecución y los apaga.
Ver el seminario webLa misma imagen. 2 resultados diferentes.
Un escáner estático le indica qué paquetes están presentes. Un verificador de tiempo de ejecución le indica qué está cargado en la memoria, lo invoca su aplicación, lo puede acceder desde Internet y merece la atención de un humano.
| DESCUBRIMIENTO | SALIDA DEL ESCÁNER | TIEMPO DE EJECUCIÓN DE ACCUKNOX VERIFICADO | ACCIÓN |
|---|---|---|---|
| CVE-2026-9921 (libssl) | Crítico · presente en la imagen | Cargado, accesible a través de Internet | Parche ahora |
| CVE-2026-8714 (glibc) | Crítico · presente en la imagen | No cargado por proceso | Defer |
| CVE-2026-7155 (curl) | Alto · presente en la imagen | Cargado, sin salida de red | Reloj |
| CVE-2026-6602 (zlib, Mitos) | Crítico · recién revelado | Cargado, utilizado por ruta de ingesta | Parche + bloque syscall |
| CVE-2026-5483 (abierto) | Crítico · presente en la imagen | El binario no está en PATH en tiempo de ejecución | Defer |
| CVE-2026-4011 (runc, Mitos) | Crítico · presente en la imagen | Intento de escalada activa | Bloqueado en el kernel |
Obtenga su evaluación de preparación para Mythos.
Solicite su evaluación
Cuatro piezas de lectura para la era Mythos.


Cómo AccuKnox cierra la brecha que Mythos deja abierta.
Cuatro fases, cada una entregada por el equipo de AccuKnox CNAPP y vinculada a resultados mensurables en su entorno. Días 0 a 90, finalizando en un informe de exposición listo para la junta.

Inventario e ingesta
Conecte todos los escáneres, registros, clústeres y cuentas en la nube. Reúna todos los hallazgos de CVE y Mythos en un solo gráfico.

Tiempo de ejecución verificado
Implemente KubeArmor con telemetría eBPF. Marque cada hallazgo como cargado, accesible o inactivo en sus cargas de trabajo en vivo.

Hacer cumplir en el kernel
Generar automáticamente políticas de mínimos privilegios. Bloquee llamadas al sistema prohibidas, salidas de red y lecturas de credenciales en el kernel.

Gobernar a los agentes de IA
Envuelva los servidores OpenClaw, Claude Code y MCP en ClawArmor. Inventariar el uso del modelo y demostrar la gobernanza a la junta.

Un panel de control para código, nube, cluster e IA
CSPM, CWPP, CIEM, ASPM y AI-SPM en un solo gráfico. El mismo hallazgo se produjo para el CISO, el ingeniero y el desarrollador.
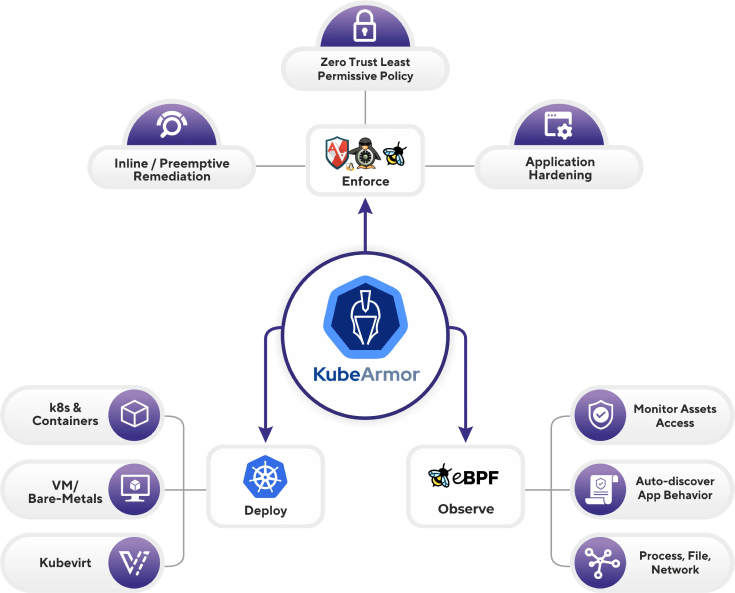
Aplicación del tiempo de ejecución en línea
Respaldado por CNCF, descargas 2M+, política a nivel de kernel.

Barandillas para IA agente
Trate a OpenClaw y Claude Code como cargas de trabajo no confiables.
Cada riesgo de la era Mythos tiene una respuesta en tiempo de ejecución en AccuKnox.
Una plataforma, no once. Mapear los riesgos concretos de la era Mythos para las capacidades de AccuKnox que los abordan y las primitivas de código abierto sobre las que se basan esas capacidades.
| RIESGO DE LA ERA DE LOS MITOS | CAPACIDAD DE ACCUKNOX | LO QUE HACE EN LA PRÁCTICA |
|---|---|---|
| Inundación descendente de CVE a partir de revelaciones | Verificación en tiempo de ejecución (eBPF) | Marca cada CVE como cargado, accesible o inactivo frente a cargas de trabajo en vivo. Reduce la cola de triaje en un orden de magnitud. |
| Ventana de explotación antes de los envíos de parches | Armadura Kube (eBPF + LSM) | Bloquea la llamada al sistema prohibida, la lectura de archivos o la salida de red en el kernel. Sin reinicio, sin cambios en la aplicación. |
| Mismo CVE, radio de explosión muy diferente | Gráfico de inteligencia de riesgos | Correlaciona los hallazgos con la exposición a Internet, la clasificación de datos, la propiedad y los controles compensatorios. |
| Triaje manual y pausas en la ruta de billetes | Orquestación del flujo de trabajo | Las rutas priorizaron los hallazgos en Jira, ServiceNow y GitHub con contexto de tiempo de ejecución, seguimiento de SLA y verificación de parches. |
| Agentes de codificación que envían código no revisado | ClawArmor · sandboxing | Contenedor reforzado, sin socket Docker, acceso bloqueado por el kernel a credenciales y rutas de host. |
| IA de sombra y uso de modelos no gobernados | AI-SPM · ModeloKnox | Inventarios Claude, servidores MCP y LLM en la sombra. Hace cumplir la política de salida y produce evidencia de auditoría para la junta. |
| Análisis forense de contenedores y máquinas virtuales tras incidente | Análisis forense de contenedores y máquinas virtuales | Registro de auditoría a nivel de llamada de sistema en AWS, GCP y Azure. Repita lo que realmente hizo la carga de trabajo, no lo que se suponía que debía hacer. |
Haz una visita en directo
¿Listo para una evaluación personalizada de seguridad?
"Elegir AccuKnox se impulsó por el novedoso uso de tecnologías eBPF y LSM por KubeArmor de código abierto, ofreciendo seguridad en tiempo de ejecución"

Golán Ben-Oni
Director de Información
"En Prudent, defendemos una metodología integral de extremo a extremo en seguridad de aplicaciones y en la nube. AccuKnox destacó en todas las áreas en nuestra evaluación en profundidad."

Manoj Kern
CIO
"Tible está comprometida a ofrecer una seguridad, cumplimiento y gobernanza integrales para todos sus grupos de interés."

El auge de Merijn
Director General